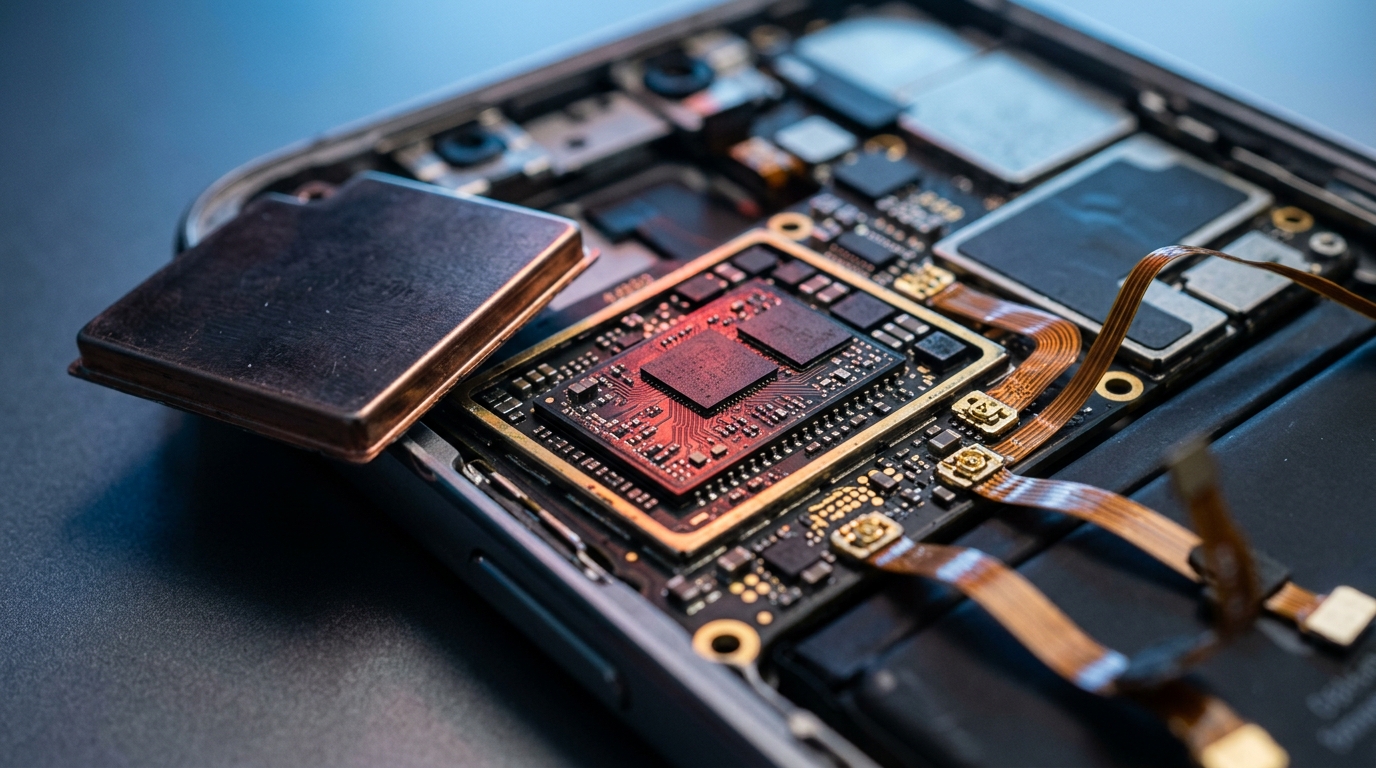
Di solito del modem ci occupiamo per capire quante portanti aggrega e quanto segnale tira su. Questa settimana tocca guardarlo da un’altra angolazione: la sicurezza. Nel bollettino di settembre per i Pixel, pubblicato da Google il 15 settembre, c’è una riga che ha fatto drizzare le orecchie: una vulnerabilità nel modem cellulare, catalogata come CVE-2026-58704, per la quale l’azienda scrive che ci sono indicazioni di uno «sfruttamento limitato e mirato». Tradotto: qualcuno la sta già usando, contro bersagli scelti. Il giorno dopo la CISA, l’agenzia statunitense per la sicurezza informatica, l’ha inserita nel suo catalogo delle falle sfruttate attivamente e ha dato alle agenzie federali tre giorni per aggiornare. La scadenza è domani, 19 settembre.
Che cosa dice davvero la scheda della falla
Conviene partire dai documenti e non dai titoli, perché in rete gira già la parola “zero-click” usata con leggerezza. La descrizione ufficiale depositata nel database NVD parla di un possibile aggiramento dei permessi nel modem cellulare, dovuto a un errore logico nel codice, che può portare a un’elevazione di privilegi da remoto ma in prossimità, senza bisogno di privilegi di esecuzione aggiuntivi e senza alcuna interazione da parte dell’utente. Google la classifica a gravità alta; la valutazione della CISA le assegna un punteggio CVSS di 8,8 con vettore d’attacco “rete adiacente”, e nella sua analisi segna lo sfruttamento come attivo, non automatizzabile e con impatto tecnico totale. Nel catalogo la voce è registrata come vulnerabilità di autorizzazione impropria, e alla domanda se sia stata usata in campagne ransomware la risposta è “sconosciuto”.
Quel “rete adiacente” è il dettaglio che cambia il quadro. Come sottolinea Malwarebytes, non siamo davanti a una falla che permette di prendere il controllo di qualunque Pixel da un punto qualsiasi di internet: l’attaccante deve trovarsi su una rete vicina al telefono, e con ogni probabilità questa vulnerabilità è un anello di una catena, combinata con altri exploit per arrivare ai dati. È il profilo tipico delle operazioni mirate, quelle che colpiscono poche persone scelte con cura, e non delle campagne di massa. Google, come da prassi in questi casi, non dice chi la stia sfruttando né contro chi, e non rivela i dettagli tecnici.
Un bollettino da 110 correzioni, e la radio è ovunque
Siamo andati a leggere l’intero bollettino, e il numero che colpisce non è solo quello della falla sfruttata. Le correzioni sono 110, di cui 46 classificate critiche e 63 di gravità alta. La parte che riguarda chi, come noi, vive di reti è corposa: cinque voci sono nel sottocomponente “Modem”, otto in “Telephony”, tre nell’IP Multimedia Subsystem, cioè lo strato che gestisce le chiamate VoLTE e VoNR, più altre quattro tra la libreria multimediale IMS dei Pixel e il componente telefono. In tutto venti vulnerabilità su 110 stanno nel pezzo di telefono che parla con la rete mobile. Tra queste, quella sfruttata non è nemmeno la più grave sulla carta: nel modem ci sono anche un’esecuzione di codice da remoto classificata critica e un blocco del servizio critico, e l’IMS ne ha una di esecuzione remota critica. Per nessuna di queste, però, Google segnala attacchi in corso.
Il resto dell’elenco aiuta a capire le proporzioni. Ottantanove voci su 110 sono elevazioni di privilegi, nove sono esecuzioni di codice da remoto, dieci riguardano la divulgazione di informazioni e due il blocco del servizio; il componente più affollato in assoluto è il bootloader, con 24 correzioni. I Pixel hanno un bollettino tutto loro, separato da quello mensile di Android, proprio perché Google controlla direttamente la piattaforma hardware e i componenti che la distinguono dagli altri telefoni, modem compreso: è il motivo per cui questa falla compare qui e non nell’avviso generale.
C’è poi una domanda a cui il bollettino non risponde: quale modem. I Pixel hanno usato per anni baseband Samsung Exynos, mentre con la serie 11, come abbiamo raccontato ad agosto, Google è passata al MediaTek M90. Il documento parla genericamente di “Modem” e di dispositivi Pixel supportati, senza distinguere tra generazioni o fornitori. In assenza di indicazioni, l’unica lettura prudente è considerare coinvolti tutti i modelli che ricevono l’aggiornamento.
Che cosa fare, in pratica
La correzione è nel livello di patch 2026-09-05, che secondo Google arriva a tutti i Pixel ancora supportati e copre sia questo bollettino sia quello generale di Android di settembre. Il percorso indicato da Malwarebytes passa da Impostazioni, Sicurezza e privacy, Sistema e aggiornamenti, Aggiornamento di sicurezza (le voci possono cambiare leggermente a seconda della versione): si installa, si riavvia, e poi si controlla che la data riportata sia il 5 settembre 2026 o successiva. Chi ha un Android di un’altra marca non riceverà questa correzione specifica, perché riguarda componenti propri dei Pixel, ma farebbe comunque bene a verificare di avere l’ultimo aggiornamento mensile del proprio produttore. Il fatto che la CISA abbia concesso appena tre giorni, dal 16 al 19 settembre, e abbia richiesto anche una verifica forense sui dispositivi, dà la misura di quanto l’agenzia prenda sul serio la cosa, pur in presenza di uno sfruttamento definito limitato.
Il commento della redazione
Noi il modem lo guardiamo tutti i giorni, perché è lì che si legge la rete per quello che è, come spieghiamo nella guida su come leggere il segnale dal modem e non dalle tacche. Questa vicenda ricorda che quel componente è anche un computer a sé, con il suo firmware, esposto per mestiere a tutto ciò che arriva via radio, e che resta spesso ai margini del discorso sulla sicurezza dei telefoni. Quasi un quinto delle correzioni di un mese concentrato tra modem, telefonia e IMS dice che chi cerca falle ha capito dove guardare. La nota positiva è la trasparenza: Google pubblica l’elenco completo, segnala lo sfruttamento e mette a disposizione la correzione. Quella meno positiva è che non sappiamo quanti altri produttori, con modem altrettanto complessi, facciano lo stesso lavoro con la stessa cadenza. Due cose da evitare: il panico, perché non è un attacco alla portata di chiunque, e la pigrizia, perché l’aggiornamento richiede pochi minuti. Chi ha un Pixel lo faccia oggi.
💬 Ne parliamo sul forum di TLCworld. Scriveteci nella discussione dedicata: leggiamo e rispondiamo lì.