TLCWorld.itTLCWorld.it
  • HOME
  • TELEFONIA MOBILE
  • FORUM
  • LTEITALY
  • CONTATTI
Lettura: APPLE: rilasciato iOS 14.8 che chiude due bug zero-click e zero-day
Condividi
Aa
TLCWorld.itTLCWorld.it
Aa
Cerca..
  • HOME
  • TELEFONIA MOBILE
  • FORUM
  • LTEITALY
  • CONTATTI
Seguici adesso!
© 2023 TLCWorld.it
TLCWorld.it > Rete Mobile > APPLE: rilasciato iOS 14.8 che chiude due bug zero-click e zero-day
Rete Mobile

APPLE: rilasciato iOS 14.8 che chiude due bug zero-click e zero-day

redazione
Ultimo aggiornamento: 14/09/2021
redazione
2 Minuti di lettura
Condividi

Apple ha appena rilasciato iOS 14.8 che corregge due vulnerabilità, una delle quali consente di attaccare in modo invisibile e senza richiedere alcuna azione da parte della vittima.
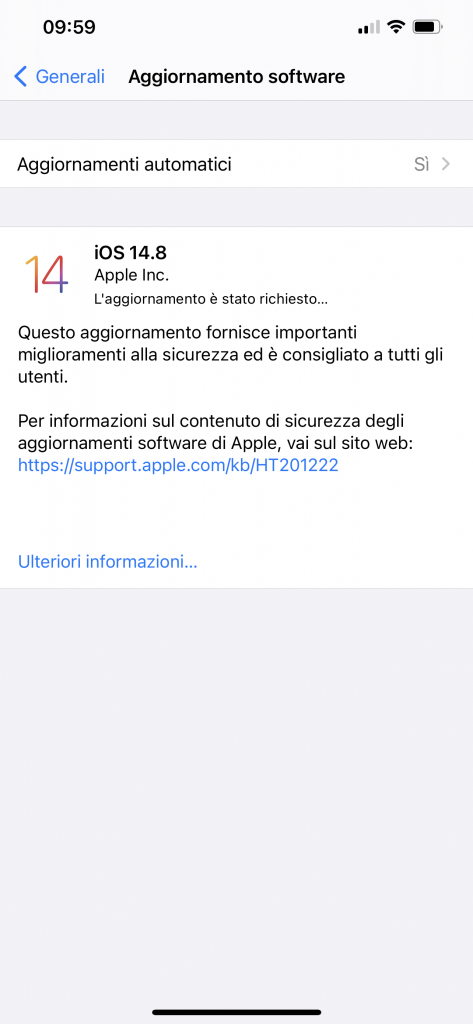
L’attacco consente di attivare telecamere e microfono, registrare messaggi, SMS, mail e chiamate vocali (comprese quelle cifrate). 

Link Apple per informazioni sui bug e sugli aggiornamenti correttivi :

  • https://support.apple.com/it-it/HT201222 (come scaricare gli aggiornamenti in generale)
  • https://support.apple.com/it-it/HT212807 (iOS e iPadOS)
  • https://support.apple.com/en-us/HT212804 (macOS Big Sur)
  • https://support.apple.com/HT212805 (macOS Catalina)
  • https://support.apple.com/HT212808 (Safari 14.1.2 per macOS Catalina e Mojave)
  • https://support.apple.com/en-us/HT212806 (watchOS)

La prima vulnerabilità, denominata CVE-2021-30860 e battezzata FORCEDENTRY, è stata scoperta da Citizen Lab, riguarda iMessage e può essere sfruttata per iniettare un malware, denominato Pegasus, sviluppato dalla società israeliana NSO Group.

PEGASUS è già stato usato per penetrare negli iPhone di vari personaggi politici e in modo completamente trasparente.

L’attacco, spiega Citizen Lab, viene lanciato semplicemente mandando un SMS alla vittima. L’SMS contiene un allegato che ha l’estensione GIF ma è in realtà un PDF compromesso. Questo PDF causa un crash di IMTranscoderAgent sul dispositivo (dovuto a un integer overflow nella libreria CoreGraphics di rendering delle immagini), e il crash consente l’esecuzione di codice malevolo sul dispositivo attaccato. 

La seconda vulnerabilità, denominata CVE-2021-30858, riguarda WebKit, il motore di rendering di Apple, usato da Safari e da quasi tutte le app che visualizzano contenuto HTML, ed è sfruttabile per eseguire codice malevolo sul dispositivo della vittima.

È importante segnalare però che, come rimarca lo stesso Citizen Lab, rispetto a FORCEDENTRY restano vulnerabili tutti gli iPhone con versioni di iOS precedenti alla 14.8, tutti i computer Mac con versioni del sistema operativo precedenti a OSX Big Sur 11.6, Security Update 2021-005 Catalina, e tutti gli Apple Watch precedenti a watchOS 7.6.2.
Potrebbe piacerti

Fastweb+Vodafone: il Consiglio di Stato mette il sigillo sull’acquisizione

Ericsson Imagine Italy: i quattro gestori sullo stesso palco, e noi in sala

India: il satellite entra nelle reti mobili, ma non può vendere al pubblico

Deutsche Telekom sfida SpaceX: «uno sterrato contro l’autostrada di T-Mobile»

6G da 1.240 miliardi, ma senza spettro la GSMA ne vede 520 a rischio

Taggato: Apple, iOS
redazione 14 Settembre 2021
Condividi questo articolo
Facebook Twitter Whatsapp Whatsapp Telegram Email Copia Link Stampa
Condividi
Articolo precedente OPENSIGAL fa il punto del 5G in SVIZZERA. Ecco chi vince.
Articolo Successivo STAR LINK arriva in Italia!

Resta connesso con noi!

10k Followers Like
1k Followers Follow
429 Followers Follow
1k Membri Follow

Ultime news

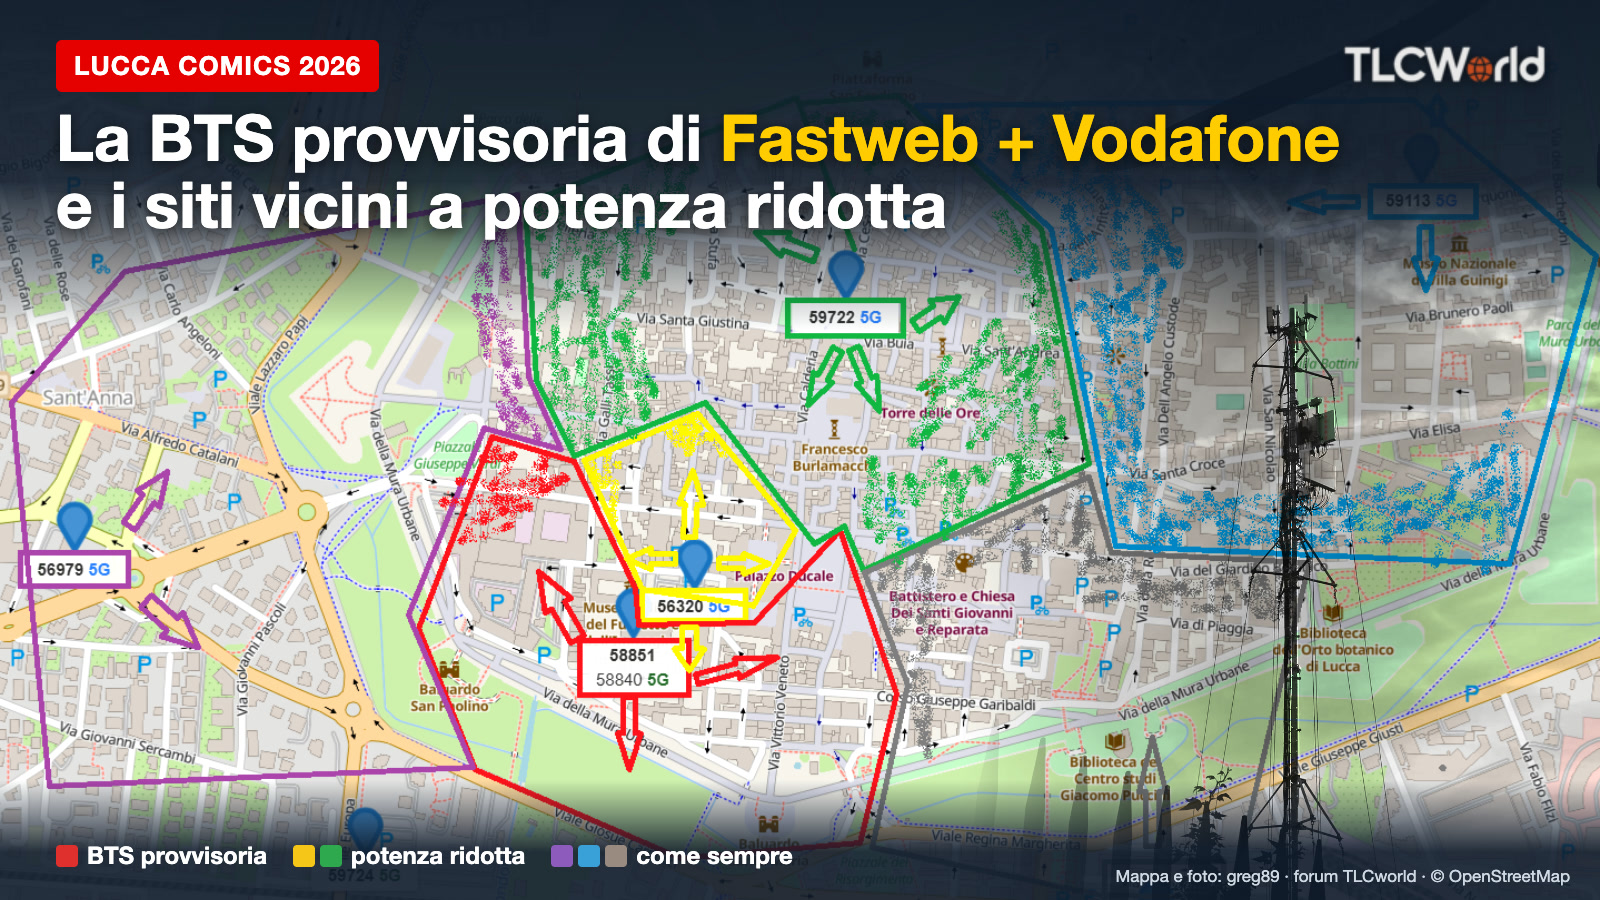
Mappa del centro di Lucca con i siti della rete Fastweb + Vodafone e, in trasparenza, la BTS provvisoria di Lucca Comics 2026 fotografata da greg89: in rosso la BTS provvisoria, in giallo e verde i siti a potenza ridotta
Lucca Comics 2026, la BTS provvisoria di Fastweb + Vodafone e i siti vicini a potenza ridotta: il report sul campo di greg89
Rete Mobile 26 Ottobre 2026
Fastweb Vodafone Consiglio di Stato: copertina con passanti e smartphone davanti a Palazzo Spada a Roma e il titolo Fastweb+Vodafone, il Consiglio di Stato dice sì
Fastweb+Vodafone: il Consiglio di Stato mette il sigillo sull’acquisizione
Rete Fissa Rete Mobile 7 Novembre 2026
Copertina TLCworld: Ericsson Imagine Italy 2026, a Roma ci saremo
Ericsson Imagine Italy: i quattro gestori sullo stesso palco, e noi in sala
Rete Mobile 6 Novembre 2026
Direct-to-device India: copertina TLCworld con una donna col telefono su una strada del Rajasthan e il titolo India il satellite entra nelle reti mobili ma non vende
India: il satellite entra nelle reti mobili, ma non può vendere al pubblico
Rete Mobile SAT 6 Novembre 2026
//

TLCWorld nasce dall’unione di WindWorld, Le news in anteprime le trovi solo da noi!

Menu Rapidi

  • HOME
  • TELEFONIA MOBILE
  • FORUM
  • LTEITALY
  • CONTATTI

Privacy Policy

Privacy Policy

Cookie Policy

Clicca qui
TLCWorld.itTLCWorld.it
Seguici adesso!

© 2023 TLCWorld.it

Rimuovi dalla lista dei letti

Annulla
Welcome Back!

Sign in to your account

Lost your password?